
GuardDo Pixel на протяжении двух лет своего существования прошёл множество независимых проверок — как в профильных лабораториях, так и в частных лабораториях наших клиентов, включая закрытые площадки, доступ к которым для посторонних невозможен.
Однако результаты этих исследований оставались непубличными. В одних случаях отчёты принадлежали самим клиентам, в других — предоставлялись только заинтересованным сторонам. По понятным причинам мы не могли публиковать ни сами документы, ни подробности проведённых исследований.
При этом мы постоянно слышали один и тот же запрос от сообщества и клиентов GuardDo: «Покажите независимый аудит, результаты которого можно проверить и опубликовать».
Поэтому мы обратились в европейскую компанию MicroTech BG для проведения независимого аудита информационной безопасности GuardDo Pixel с одной принципиальной целью: получить результат, который впервые можно будет представить публично.
Проверка завершена.
И сегодня мы впервые публично подтверждаем независимым аудитом ключевые заявления об анонимности, защите данных и функционале GuardDoOS — операционной системы, на которой работает GuardDo Pixel.
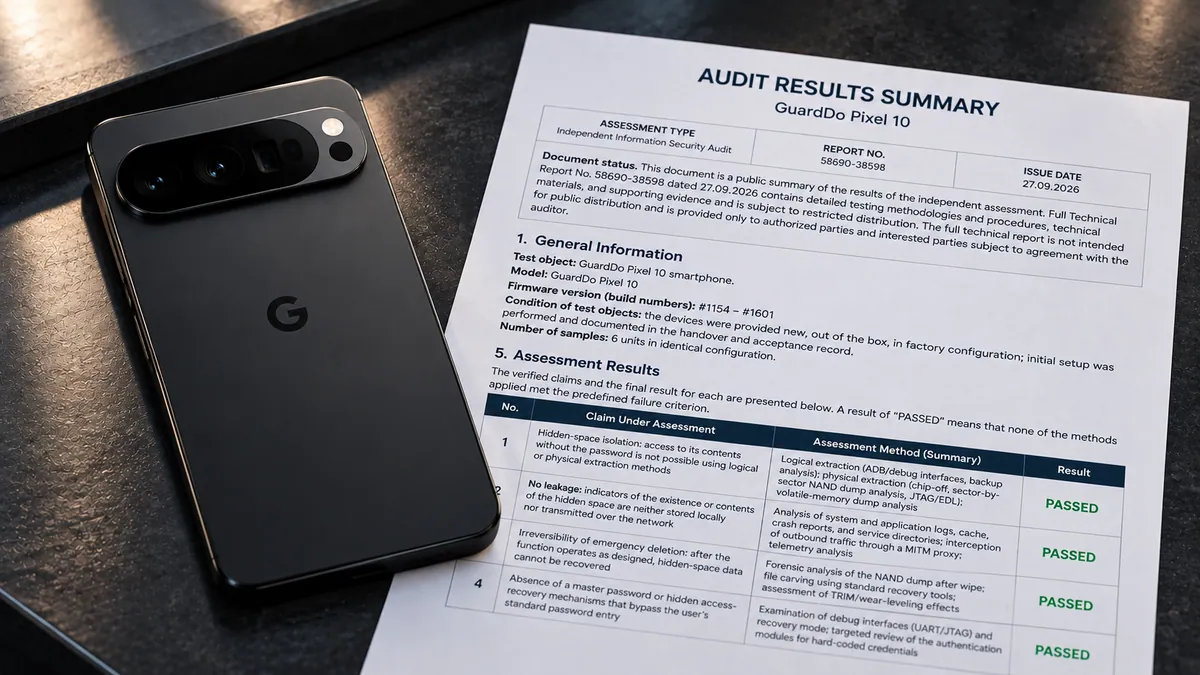
Независимый аудит проводился с 10 мая по 20 сентября 2026 года. Итоговое заключение MicroTech BG было выпущено 27 сентября 2026 года под номером 58690-38598. Объектом проверки стали шесть новых GuardDo Pixel 10 в идентичной конфигурации с версиями прошивки #1580–#1601.
Что именно проверяли
Мы сознательно не ставили перед аудитором абстрактную задачу «проверить безопасность телефона». Такая формулировка практически ничего не значит: невозможно одним тестом доказать абсолютную безопасность устройства от всех существующих и будущих способов атаки.
Вместо этого MicroTech проверяла четыре конкретных заявления GuardDo о механизмах GuardDoOS:
-
Можно ли получить доступ к скрытому пространству без пароля?
-
Можно ли обнаружить само существование скрытого пространства или следы его содержимого?
-
Можно ли восстановить данные после срабатывания функции экстренного удаления?
-
Существует ли мастер-пароль, скрытый recovery-механизм или другой недокументированный способ получить доступ к данным в обход пароля пользователя?
Именно эти четыре утверждения стали предметом независимой проверки.
Модель нарушителя была далека от бытовой
Аудит предполагал сценарий, при котором устройство попадает в руки специалиста, располагающего серьёзными техническими возможностями.
В рамках согласованной модели нарушитель мог иметь физический доступ к выключенному смартфону либо к включённому, но заблокированному устройству. Пароль скрытого пространства при этом ему неизвестен.
В модели также предусматривалось использование промышленных форензик-комплексов класса Cellebrite, MSAB и GrayKey, оборудования и программаторов для JTAG/EDL и chip-off, а также возможность перехватывать исходящий сетевой трафик смартфона. Отдельно проверялся сценарий наличия скрытых возможностей, которые могли бы позволить разработчику GuardDo получить доступ к содержимому устройства.
То есть вопрос стоял не в том, сможет ли обычный человек открыть скрытое пространство. Проверялось, можно ли извлечь или обнаружить защищённые данные, имея физический доступ к устройству и специализированный инструментарий цифровой криминалистики.
Как проходила проверка
При проведении тестирования MicroTech использовала элементы признанных отраслевых методологий OWASP MASTG и NIST SP 800-101.
Все действия документировались с указанием даты, используемого инструмента, его версии и полученного результата с сохранением chain of custody.
Перед началом проверки в скрытое пространство каждого устройства был помещён согласованный тестовый набор данных с уникальными идентифицирующими маркерами. Благодаря этому результат нельзя было интерпретировать субъективно: если хотя бы часть тестовых данных удавалось получить или восстановить предусмотренными методами, это фиксировалось бы в результатах проверки.
Именно поэтому итог аудита для нас особенно важен.
4 из 4 — ПРОЙДЕНО
По всем четырём проверяемым утверждениям GuardDo Pixel получил результат «ПРОЙДЕНО».
1. Скрытое пространство не удалось извлечь
MicroTech попыталась получить содержимое скрытого пространства как логическими, так и физическими методами.
Проверялись ADB и отладочные интерфейсы, резервные копии, проводился chip-off, посекторный анализ дампа NAND, использовались JTAG/EDL и анализ дампа оперативной памяти.
Результат: ПРОЙДЕНО.
Содержимое скрытого пространства получить не удалось.
2. Следов скрытого пространства обнаружить не удалось
Защищённое пространство должно быть не только недоступным — в рамках заявленного механизма оно не должно выдавать себя следами в обычной среде телефона или сетевом трафике.
Поэтому специалисты анализировали системные и прикладные логи, кэш, crash-репорты, служебные каталоги и телеметрию. Исходящий трафик перехватывался через MITM-прокси.
Результат: ПРОЙДЕНО.
В рамках проведённых тестов признаков существования или содержимого скрытого пространства обнаружено не было.
3. Удалённые данные восстановить не удалось
Следующая проверка касалась одной из наиболее критичных функций GuardDoOS — экстренного удаления.
После штатного срабатывания функции специалисты получили дамп NAND и попытались восстановить данные с помощью форензик-анализа и стандартных инструментов file carving. Также оценивалось влияние TRIM и wear-leveling.
Результат: ПРОЙДЕНО.
Данные из скрытого пространства после срабатывания функции экстренного удаления восстановить не удалось.
4. Мастер-пароль и скрытый способ восстановления доступа не обнаружены
Это принципиальный для нас пункт.
Безопасность теряет смысл, если где-то существует второй ключ — мастер-пароль, скрытый recovery, захардкоженные учётные данные или иной механизм, позволяющий обойти пароль владельца.
MicroTech исследовала UART/JTAG, recovery-режим и точечно проверила модуль аутентификации на наличие захардкоженных учётных данных.
Результат: ПРОЙДЕНО.
Способов получить доступ в обход штатного ввода пароля в рамках проведённой проверки выявлено не было.
Что это означает
Финальный вывод MicroTech сформулирован предельно конкретно: в рамках согласованной модели нарушителя, перечня задач, применённого инструментария и отведённого времени независимому аудитору не удалось преодолеть проверявшиеся механизмы защиты GuardDo Pixel.
По итогам исследования:
- содержимое скрытого пространства не было извлечено ни логическими, ни физическими методами;
- признаков существования скрытого пространства в штатном профиле и сетевом трафике обнаружено не было;
- данные после экстренного удаления восстановить не удалось;
- мастер-пароль или скрытый recovery-механизм для обхода штатной аутентификации выявлены не были.
Для GuardDo это не просто очередной внутренний тест.
Это первый результат независимой проверки GuardDo Pixel, который мы можем показать публично.
Без маркетингового «абсолютно неуязвим»
Есть ещё один момент, который мы считаем важным проговорить открыто.
Ни GuardDo, ни MicroTech не утверждают, что существует «абсолютно неуязвимое» устройство.
Такого вывода нет и в заключении.
MicroTech отдельно подчёркивает: результат относится к конкретной версии прошивки, конфигурации устройства, согласованной модели нарушителя, применённому инструментарию и объёму работ. Изменение прошивки, аппаратной платформы или расширение модели угроз требует новой проверки.
В частности, за рамками этого аудита находились социальная инженерия и фишинг, supply-chain атаки, атаки через инфраструктуру сотовой связи, поиск 0-day уязвимостей базовой Android/Pixel вне кастомизаций GuardDo и полный code review всей прошивки.
Именно так, на наш взгляд, и должны выглядеть заявления о безопасности: не «поверьте нам», а конкретная модель угроз, конкретные методы проверки и конкретный результат.
Два года мы говорили о технологии. Теперь есть публичное подтверждение
С момента появления GuardDo Pixel мы строили продукт вокруг простой идеи: пользователь должен контролировать собственные данные.
Не GuardDo. Не производитель смартфона. Не третья сторона.
Сам пользователь.
До сегодняшнего дня значительная часть подтверждений того, как GuardDoOS ведёт себя при реальной форензик-проверке, оставалась внутри закрытых лабораторий и частных исследований наших клиентов.
Теперь один из таких результатов впервые становится публичным.
Шесть устройств. Почти четыре с половиной месяца проверки. Физическое и логическое извлечение. NAND. JTAG/EDL. Chip-off. Анализ оперативной памяти. Перехват сетевого трафика. Проверка логов, телеметрии, recovery и механизмов аутентификации.
Четыре проверяемых утверждения. Четыре результата — «ПРОЙДЕНО».
Это не означает, что работа закончена.
Наоборот. GuardDoOS продолжает развиваться, а вместе с ней должны развиваться и методы её независимой проверки.
Но теперь на вопрос «А это кто-нибудь проверял независимо?» у нас есть публичный ответ.
Да.
А на вопрос «Удалось ли в рамках проведённого аудита получить скрытые данные, обнаружить скрытое пространство, восстановить данные после экстренного удаления или найти мастер-пароль?» ответ зафиксирован в заключении MicroTech:
Нет.
Аудит проводился в период с 10 мая по 20 сентября 2026 года, заключение выдано 27 сентября 2026 года компанией MicroTech BG, регистрационный номер отчёта — 58690-38598.
GuardDo Pixel. Защити свои секреты.
Сайт компании-аудитора: MicroTech BG